身份与访问
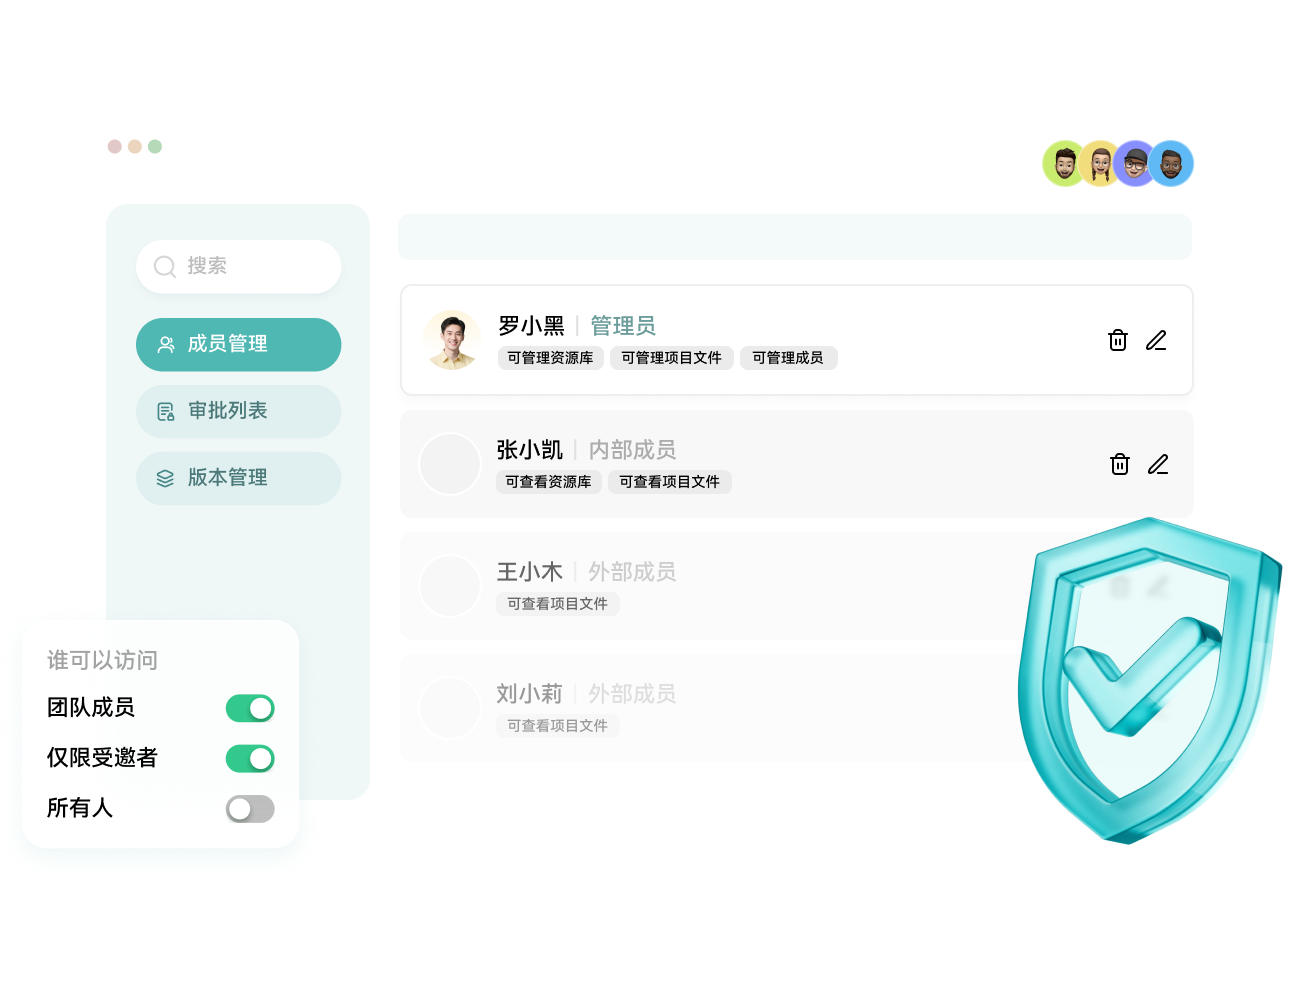
谁可以进入
以企业组织、团队、项目和外部伙伴关系为基础,让身份与真实业务范围保持一致。
- 可结合企业身份体系管理登录与成员
- 按组织、工作空间、项目和产品分配角色
- 内部成员与外部参与者使用不同访问边界
围绕实体产品企业的组织、产品、项目和外部伙伴,控制谁能看见什么、可以做什么,以及结果如何被批准、交付与追溯。
与全球领先企业共同创造
安全不是一组技术名词,而是让每一次访问、协作、生成与交付都有明确的业务边界。
以企业组织、团队、项目和外部伙伴关系为基础,让身份与真实业务范围保持一致。
权限不止控制文件夹,而是落到具体产品资产、当前版本和业务动作上。
供应商、渠道与客户只进入完成当前任务所需的空间,交付内容经过明确确认后再流转。
Agent 继承用户和项目的权限,在允许的产品上下文中工作,结果经过团队确认后才进入下一步。
不是所有人看见同一批文件,而是每个团队在完成当前任务时,获得正确的产品、版本和操作范围。
整机模型、结构数据和轻量化 3D 往往跨越设计、评审、供应商与市场团队,需要在同一产品和版本上下文中开放。